
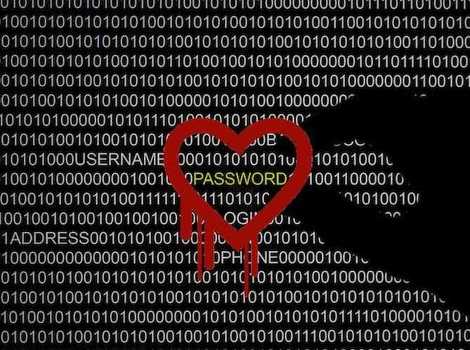
Sigurnosni propust nazvan Heartbleed koji je šokirao web zajednicu i koji se smatra jednom od najvećih sigurnosnih prijetnji koju je internet ikada doživio, ipak nije posve nepoznat bug. Barem ne za Američku nacionalnu sigurnosnu agenciju (NSA), koja je ovaj propust dvije godine koristila za svoje svrhe, objavio je Bloomberg.
Zbog Heartbleeda, sigurnosnog propusta u starijim verzijama OpenSSL-a, ugroženi su podaci miliona korisnika Facebooka, Gmaila, Googlea, Twittera, Yahooa i brojnih drugih stranica, što je izazvalo pravu paniku.
No, anonimni i dobro upućeni izvori tvrde, da je NSA saznala za bug prije dvije godine, ali nisu željeli to otkriti te da su zahvaljujući toj grešci u kodu imali pristup šiframa i ostalim povjerljivim podacima korisnika interneta.
Stručnjaci tvrde da bi mnogi servisi mogli biti napadnuti, iako su, nakon saznanja o bugu "zakrpili svoje rupe".
NSA je službeno negirala optužbe da su imali saznanju o bugu te su istakli da su o propustu i oni obaviješteni kad i javnost, odnosno prije nekoliko dana.








Možda vas zanima


"Odlučio sam biti iskren"
Marko Louis o borbi s bolešću: Shvatio sam da su teški trenuci tu da bi iz njih proizašlo nešto dobro
20 sati


Pozivaju i prijatelje
Došli u BiH kao turisti, pa ostali zauvijek: Porodica iz Njemačke zamijenila Leipzig za selo Golinjevo
37 min

Nema službene potvrde
Navijači Hajduka će navodno vratiti oduzete transparente Ajaxovim pristalicama, evo i zašto
22 min

Procjena Ekonomskog instituta
"Kao posuda s rupom": Sarajevo gradi nove stanove, a za stanovanje se koristi 70 posto postojećih
2 sata